趨勢科技推出PHP漏洞急救包:中小企業網站防護牆30分鐘快速上線


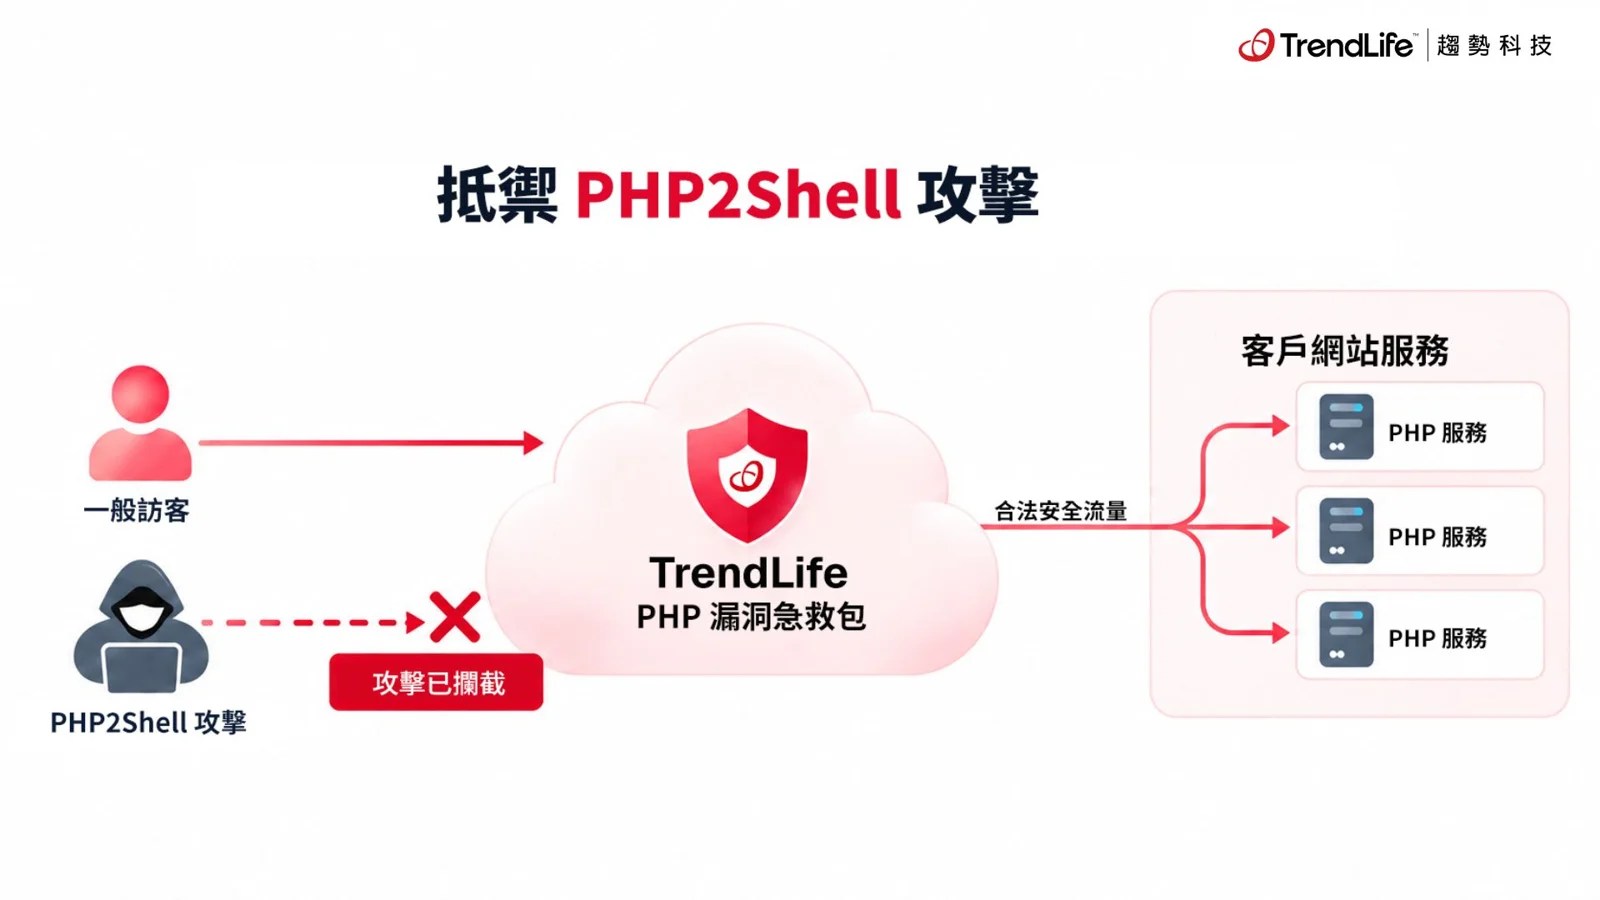
全球PHP程式語言爆出重大資安漏洞,造成許多仰賴PHP架站的中小企業面臨服務中斷與遭受惡意攻擊的風險。對此,趨勢科技旗下品牌 TrendLife™ 正式推出全新「PHP漏洞急救包」,採用代理(Proxy)架構為網站增設即時防護網,協助台灣中小企業爭取寶貴的修補時間,降低資料外洩危機。
PHP重大漏洞延燒 全球中小企業面臨高風險空窗期
此次引發關注的 PHP 漏洞包含 CVE-2026-109618 與 CVE-2026-109619,兩者皆與記憶體管理問題息息相關。攻擊者有機會在未經身分驗證的情況下遠端執行惡意程式碼,進而導致網站資料遭竊、檔案遭惡意竄改甚至伺服器癱瘓。然而,對於忙於本業經營的中小企業與網管人員而言,要在短時間內完成全面盤點、測試與底層修補並不容易,這段空窗期往往成為駭客攻擊的主要目標。
TrendLife PHP漏洞急救包亮點與運作機制
為了緩解中小企業的資安壓力,TrendLife 此次推出的「PHP漏洞急救包」主打快速部署與託管式防護。該服務直接部署於網站前端作為第一道流量防線,在惡意請求抵達主機前進行攔截,並特別針對 PHP、WordPress 以及 Laravel 等常見架站工具進行規則最佳化。
- 30分鐘快速上線:透過新增網站、驗證網域擁有權、開啟防護等簡單 3步驟,約半小時即可完成設定。
- 託管式防護與多網域支援:由 TrendLife 代管維運規則,單一服務即可保護多個網域。
- 內含免費SSL憑證:自動完成簽發與續期,減輕維護負擔。
這代表什麼?資安專家解析
面對瞬息萬變的資安威脅,傳統的「修補漏洞」往往需要經過環境測試與程式碼更新,這會產生數日至數周不等的空窗期。TrendLife 透過 Proxy 架構的虛擬修補(Virtual Patching)概念,讓中小企業不必立刻更動底層核心程式,就能先將惡意流量阻擋在外。這不僅能大幅降低營運中斷與勒索軟體、遠端執行攻擊的機率,也讓IT人員有充裕的時間從容完成正式更新,是兼顧營運效率與資安防護的實用解方。
重點整理
- 涵蓋 CVE-2026-109618、CVE-2026-109619 等重大 PHP 記憶體管理漏洞防護。
- 提供 30 分鐘、3 步驟快速上線與託管式防護機制。
- 即日起推出 7 天免費試用方案,供中小企業體驗。
常見問題 FAQ
Q:TrendLife PHP漏洞急救包需要自己調整防護規則嗎?
A:不需要。此服務採用託管式防護,由 TrendLife 代管維運相關資安規則,並針對 WordPress 與 Laravel 等平台進行最佳化,使用者無需自行手動調校。
Q:設定這個急救包需要花費多久時間?
A:根據官方說明,只需完成新增網站、驗證網域擁有權與開啟防護等 3 個步驟,大約 30 分鐘即可快速上線。
Q:目前有提供免費試用嗎?
A:有的,趨勢科技自即日起針對中小企業推出 7 天免費使用方案,協助業者在第一時間建立網站防護網。
更多 3C 好物與優惠可以參考:https://s.shopee.tw/60PEAvVQ34


